Права доступа
Создание пользователя/Выдача прав доступа пользователю, группе и сервисному аккаунту
Администратор назначает роль (права доступа) пользователям, группам и сервисным аккаунтам в рамках контекста — организации, папки или проекта.
Чтобы создать пользователя или выдать права доступа существующему пользователю/группе/сервисному аккаунту на организацию, папку или проект:
- Выберите контекст — организацию, папку или проект, на который нужно выдать права.
- В главном меню портала перейдите в раздел IAM и Управление → Права доступа.
- Нажмите на кнопку
 и заполните поля:
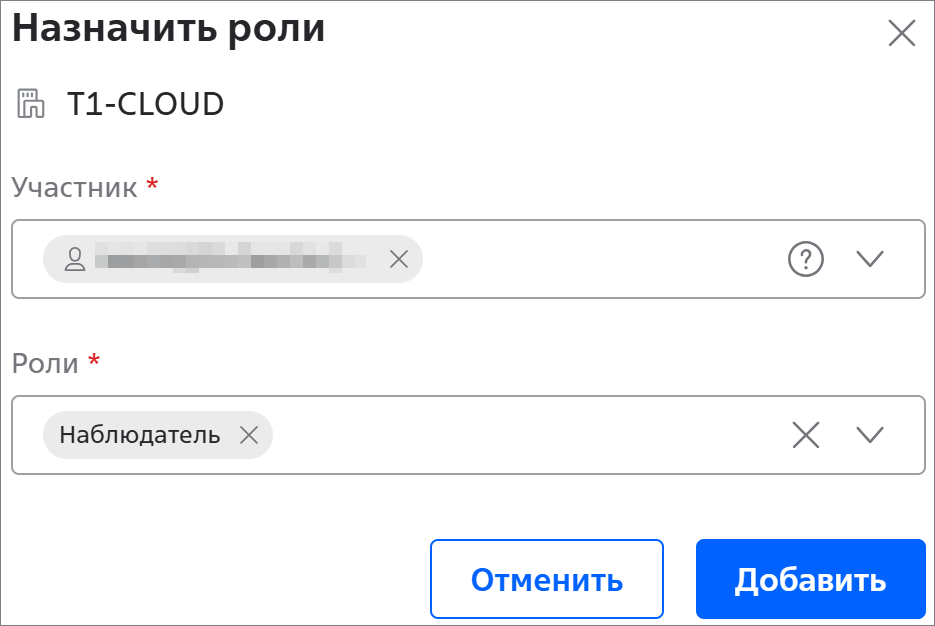
- Участник *:
- email пользователя, которого нужно создать или которому нужно выдать права доступа;
- наименование или ID группы, которой нужно выдать права доступа;
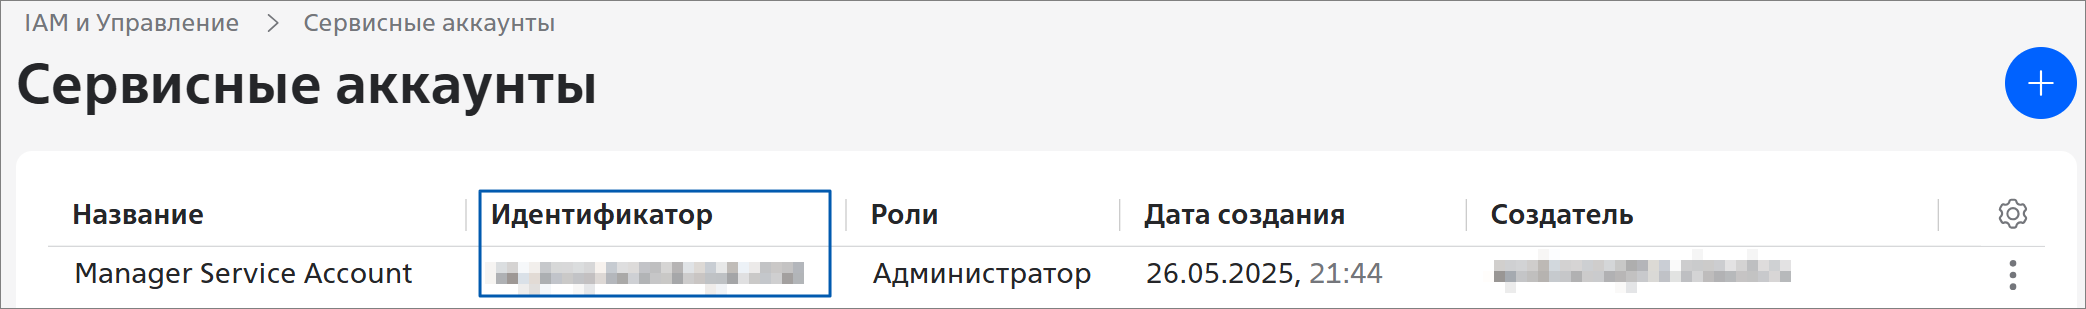
- идентификатор сервисного аккаунта, которому нужно выдать права доступа.
Можно указать несколько пользователей, групп и сервисных аккаунтов.В главном меню портала перейдите в раздел IAM и Управление → Сервисные аккаунты. Идентификатор указан в столбце Идентификатор:
- Роли * — роли для выбранных пользователей/групп/сервисных аккаунтов.
Примечание
Если роль, выданная пользователю, отличается от роли, выданной группе, в которую он входит, то у пользователя будет роль с наибольшими правами. Например, если пользователь состоит в группе с ролью Администратор и этому же пользователю выдана роль Наблюдатель, то у пользователя будет роль Администратор.
- Участник *:
- Нажмите на кнопку Добавить.
Новый пользователь получит email с персональной ссылкой для регистрации на портале. После перехода по ссылке пользователю нужно обновить пароль и профиль, а также авторизоваться на портале. Ссылка действует 5 календарных дней. Если пользователь не успел авторизоваться на портале, пригласите его на портал повторно.
Примечание
Создание пользователей и выдача прав доступа возможны и в разделах Орг. структура и Пользователи.
Пользователи/группы/сервисные аккаунты и их роли отображаются на портале:
| Контекст | Доступны действия в контексте: |
|---|---|
| Организация |
|
| Папка |
|
| Проект |
|
У пользователя/группы/сервисного аккаунта будет доступ не только в тех организациях, папках и проектах, которые существовали на момент выдачи прав, но и в созданных позже. Например, если пользователю/группе/сервисному аккаунту выдан доступ на папку, то они смогут выполнять действия в рамках папки, а также всех её дочерних папок и проектов, которые созданы на момент выдачи прав и позже.
Редактирование прав доступа пользователя/группы/сервисного аккаунта
Чтобы изменить права доступа пользователя/группы/сервисного аккаунта:
- Выберите контекст — организацию, папку или проект, в котором нужно изменить права доступа.
- В главном меню портала перейдите в раздел IAM и Управление → Права доступа.
- В строке пользователя/группы/сервисного аккаунта, которым нужно изменить права доступа, нажмите на кнопку
 и выберите пункт Редактировать.
- Измените Роли пользователя/группы/сервисного аккаунта:
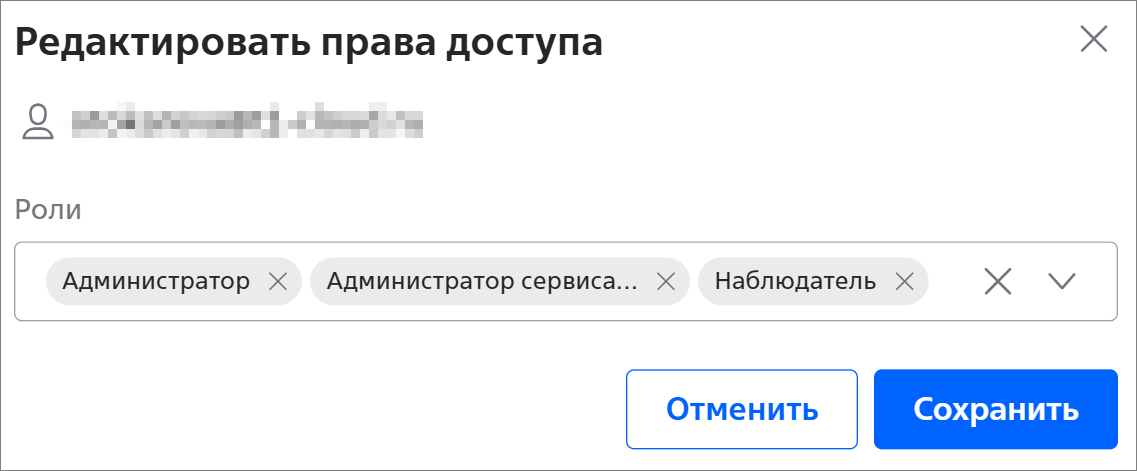
- Нажмите на кнопку Сохранить.
Примечание
Изменение прав доступа возможно и в разделе Орг. структура.
Удаление пользователя/группы/сервисного аккаунта из организации, папки или проекта
Чтобы удалить пользователя/группу/сервисный аккаунт из организации, папки или проекта:
- Выберите организацию, папку или проект, в котором нужно удалить пользователя/группу/сервисный аккаунт.
- В главном меню портала перейдите в раздел IAM и Управление → Права доступа.
- В строке пользователя/группы/сервисного аккаунта, которых нужно удалить, нажмите на кнопку и выберите пункт Отозвать права.
- Нажмите на кнопку Отозвать.
В результате пользователь/группа/сервисный аккаунт удаляется из выбранного контекста. Например, пользователю выдана роль Наблюдатель в организации и роль Редактор в проекте. Если отозвать права наблюдателя в организации, то в проекте пользователь останется редактором.
Чтобы удалить пользователя/группу/сервисный аккаунт из организации:
- Выберите организацию, в которой нужно удалить пользователя/группу/сервисный аккаунт.
- В главном меню портала перейдите в раздел IAM и Управление → Права доступа.
- В строке пользователя/группы/сервисного аккаунта, которых нужно удалить, нажмите на кнопку и выберите пункт Отозвать все права в организации.
- Нажмите на кнопку Отозвать.
В результате пользователь/группа/сервисный аккаунт удаляется из организации, а также всех её папок и проектов, в которые у них был доступ.
Примечание
Удалить пользователя из организации можно и в разделе Пользователи.